80%+кодовой базы покрыто практиками DevSecOpsSCA, DAST, MAST и CS встроены в процессы разработки компании.
400 000+потенциальных пользователейСуперапп с набором сервисов для жителей ЖК и программой лояльности компании.
4 годапоэтапного внедрения 2021–2024От пилотирования инструментов до тиражирования практик на все команды разработки ПО.
Обзор решения
Ведущая московская компания в области строительства жилья
Capital Group — ведущая московская компания в области строительства жилья класса бизнес, элит и премиум, а также высотного строительства. В портфеле компании насчитывается более 11 млн кв. м реализованных и находящихся в разной степени готовности проектов.
Решение
Внедрение эффективного DevSecOps с учетом особенностей и уровня зрелости процессов безопасной разработки ПО.
Задачи
Выбор оптимального набора практик и инструментов DevSecOps.
Поиск уязвимостей в мобильном приложении и сквозная аналитика ИБ-рисков.
Обучение команды практикам DevSecOps.
Задача
Безопасность экосистемы цифровых сервисов в режиме 24/7
Компания Capital Group создала экосистему цифровых сервисов через суперапп, в котором жители квартир и апартаментов общаются с управляющей компанией, получают эксклюзивные предложения от партнеров и узнают новости о проектах компании.
Команда компании поставила цель — построить процессы безопасной разработки ПО в компании и обеспечить безопасность приложения, проанализировать и устранить потенциальные уязвимости в коде ПО, а также сохранить личные данные пользователей в конфиденциальности.
Capital Group работает с премиум-сегментом недвижимости, поэтому крайне важно обеспечить доступность и работу экосистемы в режиме 24/7.
Суперапп — мобильное приложение, содержащее в себе несколько полезных для клиента продуктов и сервисов. В данном случае была создана экосистема, в которую были включены такие опции, как: программа лояльности, скидки от партнеров, взаимодействие с управляющей компанией, расчеты по взносам и другое.
Решение
Критически значимые параметры и модель DevSecOps as Service
Перед стартом проекта команда Capital Group определила критически значимые параметры:
Снизить ИБ-риски и количество уязвимостей в ПО из рейтинга OWASP TOP-10.
Уменьшить среднее время на устранение уязвимостей за счет применения подхода «Shift Left».
Обеспечить безопасность персональных данных клиентов.
Поддерживать доступность приложений и супераппа в режиме 24/7.
После чего была проведена оценка стоимости реализации проекта собственными силами и командой независимых консультантов.
Для построения процессов DevSecOps собственными силами нам нужно сформировать команду из минимум 5 собственных AppSec-инженеров с полной занятостью на протяжении 4-х лет. Передать эту задачу на аутсорсинг обходится в разы дешевле, а скорость реализации и качество выше. Именно поэтому мы пошли по модели DevSecOps as Service и начали искать независимых опытных консультантов и инженеров.
Роман Морозовначальник Управления информационной безопасности Capital Group
Ход проекта
От SCA до комплексного управления безопасной разработкой на основе метрик
2021
Начало проекта, пилотирование инструментов и создание регламентов DevSecOps
2022
Внедрение практик SCA + DAST + платформы ASPM
2023
Внедрение практики Container Security + практики WAF + практики MAST (сканирование мобильных приложений на базе AppSec.Sting)
2024
SAST, переход на промышленное решение SCA и тиражирование практик на все команды разработки ПО
На российском рынке не так много специалистов в области безопасности приложений и DevSecOps — всего 3-4 достойных команды. Среди них Swordfish Security, на наш взгляд, наиболее компетентная. У них есть экспертиза как в выстраивании процессов безопасности, так и в применении конкретных инструментов. Особенно удобно, что практики и сервисы можно было внедрять поэтапно с одним и тем же провайдером услуг, который детально знает весь ландшафт и архитектуру решений нашей компании.
Роман Морозовначальник Управления информационной безопасности Capital Group
SCA — композиционный анализ из лучших практик индустрии
Практическое сканирование кода веб-приложений началось с класса инструментов SCA (Software Composition Analysis) — композиционный анализ состава ПО, позволяющий отследить и идентифицировать компоненты, которые не просто использовались при разработке продукта, а вошли в конечный дистрибутив.
Совет эксперта
Начать DevSecOps со сканирования зависимостей библиотек — один из самых простых и быстрых вариантов. Эта практика занимает меньше времени, полученные уязвимости проще разбирать, а сами инструменты для SCA достаточно нативные и не требуют долгой настройки. Например, типовое внедрение Dependency-Track и запуск первого скана занимают в среднем 2-3 рабочих дня.
Динамический анализ за 2 рабочих дня с OWASP ZAP
На следующем этапе проекта инженеры перешли к динамическому анализу (практике DAST, Dynamic Application Security Testing). Благодаря опыту команды Swordfish удалось за два рабочих дня настроить сканирование с прохождением аутентификации — так, сканер получил доступ к частям приложения, доступным только авторизованным пользователям, с максимальным покрытием проверками DAST.
Совет эксперта
DAST — это практика, которую нужно внедрять на зрелом этапе DevSecOps. Обычно динамические сканирования добавляют после SCA / OSA.
AppSec.Hub и Container Security: централизованное управление DevSecOps в бизнесе
AppSec.HubTrivyStackRox
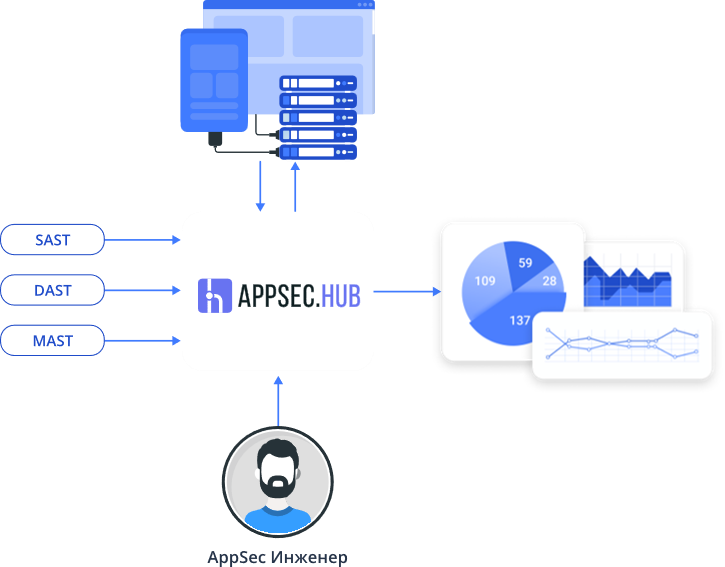
Capital Group в 2022 году обладал уже достаточно зрелыми процессами разработки ПО внутри компании, поэтому репозиториев с кодом и инструментов для их сканирования стало слишком много. Запускать сканирования вручную стало уже непрактично, поэтому эксперты Swordfish Security интегрировали в CI/CD-процесс ASPM-платформу AppSec.Hub — комплексное решение для централизованного управления процессом DevSecOps от компании AppSec Solutions.
Приложения заказчика упаковываются в докер-образы. Эксперты Swordfish Security просканировали базовые образы в проекте Capital Group и обнаружили уязвимости. Затем выгрузили их в AppSec.Hub и провели триаж базовых образов в формате глубокого анализа библиотек Deep Dive. Теперь конвейер управляется внутри платформы AppSec.Hub, где запускаются сканирования и загружаются все результаты.
Также, чтобы не допускать ИБ-рисков в будущем, консультанты Swordfish Security внедрили в процесс CI/CD практику контейнерной безопасности. Так, всего за одну неделю устранили ИБ-риски в образах от известных уязвимостей с эксплойтами, а за четыре недели повысили защищенность продукта от уязвимостей нулевого дня за счет блокирования аномального поведения в работе приложения.
Схема работы с AppSec.Hub
Внедрение AppSec.Sting (MAST)
Для оценки качества кода мобильного приложения Capital Group протестировала продукт AppSec.Sting — платформу автоматизированного анализа мобильных приложений от AppSec Solutions. Он сочетает в себе практики SAST, IAST, BCA и умеет работать с мобильной ОС в ее окружении в формате DAST.
Сначала решение было развернуто как SaaS, при котором AppSec.Sting размещается в облаке, сканирует мобильное приложение из магазина и выдает итоговый отчет об уязвимостях в PDF, а затем после успешного пилота продукт внедрили на постоянной основе On-Premise.
От выстраивания практик DevSecOps к обучению Security Champions
Для полноценного внедрения практик DevSecOps недостаточно просто установить инструменты — важно правильно настроить процессы и задействовать специалистов. Эксперты Swordfish Security провели обучение для сотрудников Capital Group.
На обучении разобрали передовые практики безопасной разработки с реальными кейсами.
Определили Security Champion — разработчика, выступающего в интересах команды ИБ. Благодаря этому удалось существенно сократить сроки внедрения практик DevSecOps.
2–3 днятиповое внедрение SCAВнедрение Dependency-Track и запуск первого скана.
2 днянастройка DAST с аутентификациейСканирование частей приложения, доступных только авторизованным пользователям.
4 неделизащита от уязвимостей нулевого дняЗа счет блокирования аномального поведения в работе приложения.
Результаты
Результаты проекта
Снизили количество уязвимостей в приложении
Уменьшили среднее время устранения уязвимостей
Покрыли более 80% кодовой базы практиками DevSecOps
Работа с командой Swordfish Security помогла Capital Group снизить количество уязвимостей в приложении и покрыть более 80% кодовой базы практиками DevSecOps: SCA, DAST, MAST и CS. За счет подхода «Shift Left» удалось сократить среднее время устранения ошибок в коде, а партнерство с компетентной командой инженеров позволило вырастить собственную команду AppSec-ов и найти чемпионов по безопасной разработке ПО внутри бизнеса.
Теперь идея DevSecOps стала объединяющей для сотрудников департамента разработки и безопасности. В ближайшее время запланировано внедрение SAST-практики для всех приложений компании, включая работу серверных и клиентских приложений.
Практики DevSecOps распространились и на другие продукты Capital Group. Теперь к любому проекту компании за счет созданной автоматизации в GitLab автоматически подключаются сканирования с помощью AppSec.Hub по шаблонному пайплайну. Подключение нового репозитория к сканированию по SCA / MAST теперь занимает несколько минут.
Нам крайне важно обеспечить безопасность данных для клиентов. Благодаря Swordfish Security мы смогли выстроить мощную защиту приложения и построить процессы DevSecOps. Команда прекрасно справляется с поставленными задачами и, что главное, обладает солидной экспертизой в области разработки безопасного ПО.
Роман Морозовначальник Управления информационной безопасности Capital Group
Постройте процессы безопасной разработки вместе с нами
Swordfish Security — надёжный партнёр в создании DevSecOps и безопасного искусственного интеллекта. Расскажем, как применить опыт проекта к вашим командам и продуктам